


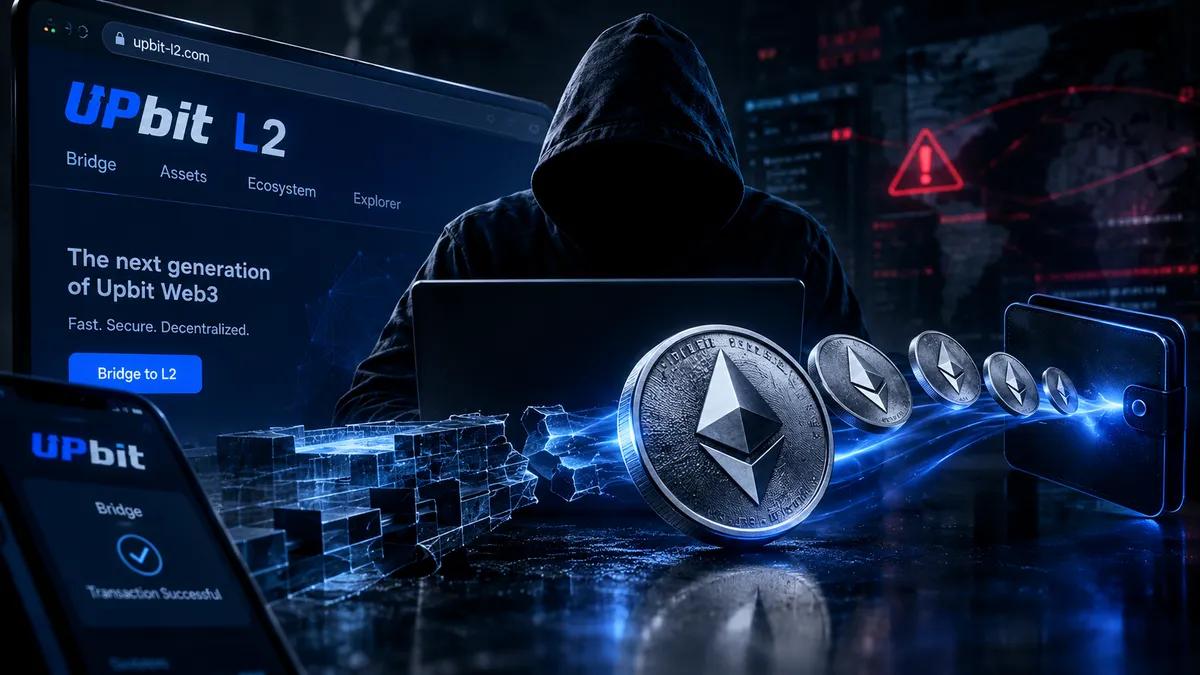
Svindlere byggede en falsk Upbit L2 og stjal $2 millioner i ETH
 SCAM
Kryptosvindlere plejede at nøjes med en klonet hjemmeside eller en kopi af en token. Denne gang byggede nogen en hel blockchain.
I weekenden trak en forfalsket version af GIWA, Ethereum Layer 2, som Upbits operatør Dunamu bygger, omkring 767 ETH ind fra 1.335 adresser. Derefter blev broen tømt. Omkring 766 ETH, omkring 2 millioner dollars i nuværende priser, forsvandt i en enkelt transaktion.
Det rigtige GIWA-hovednet eksisterer ikke. Dunamus egen dokumentation viser kun et Sepolia-testnet, og GIWA sagde på X, at der ikke er udgivet nogen produktions-RPC. Alle, der bridgede rigtig ETH, sendte det til et netværk, der ikke er Upbits, ikke kører Upbit-kode og aldrig vil gøre det.
Hvordan en falsk kæde fik rigtige indskud
Det falske netværk var ikke en landingsside med en "tilslut tegnebog"-knap. Det havde et RPC-slutpunkt, en fungerende bro, en batcher og en OP Stack-lignende infrastruktur. Brugere kunne oprette en bro, og Gokhshtein Media rapporterer, at kæden endda viste køb, salg og token-lanceringer, så det så travlt ud.
Den brugte også Chain ID 9134, identifikatoren knyttet til den planlagte GIWA-lancering. Den detalje gjorde det meste af arbejdet. Et chain ID fortæller en tegnebog, hvilket netværk den taler med, men det siger intet om, hvem der kontrollerer RPC'en eller broen bag den, som CryptoSlate påpegede i sin dækning.
On-chain-analytikeren Stablemark sporede opsætningen. Tegnebøger knyttet til operationen blev finansieret gennem ChangeHero den 26. september. Omkring 11 timer senere gik Safe-tegnebogen, der kontrollerede ordningen, og den falske bro live. I de næste 13 timer fortsatte indbetalingerne med at komme: 1.333 tegnebøger og 767 ETH ifølge Stablemarks optælling.
Så byttede operatørerne broens portalkode og trak 766 ETH ud på én gang. Ingen udnyttede fejlen. Svindlerne ejede kontrakten, så de ændrede den.
De stjålne midler er allerede i bevægelse. Stablemark sagde, at 177 ETH gik gennem Tornado Cash, mens de resterende 589 ETH var fordelt på fire wallets på tidspunktet for hans opdatering. Det giver i alt 766, og det meste af det er stadig synligt på kæden for nu.
Den DEX, der garanterede det
Her er den del, der irriterer. Den falske kæde spredte sig ikke af sig selv. DYORSWAP, en multichain DEX, behandlede den i første omgang som det rigtige GIWA-hovednet og tilføjede support, hvilket er sådan så mange brugere endte med at bygge bro.
DYORSWAP udtalte senere, at kæden var bedragerisk, og at det korrekte kæde-ID havde fået den til at se legitim ud under den første verifikation. De sagde også, at deres egne smarte kontrakter ikke var kompromitteret, og at de har markeret mistænkelige beskeder og personer i det relaterede fællesskab. Deres advarsel til brugerne var direkte: Rør ikke ved uofficielle GIWA RPC'er, broer eller kontrakter.
Brugerne var ikke blide omkring den oprindelige liste. Mange argumenterede for, at DEX's anbefaling var præcis det, der fik broen til at se sikker ud.
Refusionsrapporteringen er endnu ikke helt i orden. CryptoSlate siger, at DYORSWAP vil betale 40% af det overførte beløb til tegnebøger, der sendte mindre end 5 ETH, mens større krav håndteres separat og kræver identitets- og adressekontrol, fordi nogle store tegnebøger kan være knyttet til phishing eller anden svindel. Gokhshtein Media rapporterer, at DYORSWAP allerede har distribueret mere end 200 ETH fra sin egen kasse. Uanset hvad er udbetalingen en brøkdel af de 766 ETH, der forsvandt.
Hvorfor GIWA var den perfekte lokkemad
Timingen var ikke tilfældig. Dunamu og Optimism Foundation annoncerede i maj, at GIWA ville være den første selvforvaltede OP Enterprise-kæde, hvor Upbit skulle bevare den operationelle kontrol og Optimism skulle levere backupinfrastruktur. Dunamu har kørt Sepolia-testnettet siden september 2025, og i april indgik de et partnerskab med Hana Financial og POSCO International for at teste et grænseoverskridende pengeoverførselssystem på GIWA-kæden.
GIWA har heller ingen separat native token. ETH er basisaktivet. Så "overfør noget ETH til den nye Upbit-kæde" lyder som en helt normal ting at gøre, og intet ved forespørgslen ser forkert ud. Der er ingen token at tjekke, ingen airdrop at stille spørgsmålstegn ved.
Det koreanske medie Seoul Economic Daily understregede, at dette ikke var et hacking-angreb på GIWA i sig selv. Det er sandt, og også lidt irrelevant for de personer, der tabte penge.
Hvad der stadig er åbent
DYORSWAP siger, at de sporer broudvikleren, den oprindelige finansiering, testwallets og de endelige modtagere. De bevarer også RPC-poster og community-beskeder. De 589 ETH, der er parkeret i fire wallets, er det tal, man skal holde øje med. Hvis den går til en mixer eller en exchange, bliver vinduet for en fastfrysning meget mindre.
Lektionen for brugerne er kedelig og uheldig: et kæde-ID er en etiket. Hvis netværket ikke er i projektets officielle dokumenter, eksisterer det ikke endnu, uanset hvor mange personer der handler på det.


 Kopieret succesfuldt... Tak, fordi du deler vores indhold!:



5% indbetalingsbonus op til 100 ædelstene
0% gebyrer på ind- og udbetalinger.


11% indbetalingsbonus + FreeSpin


EKSTRA 10% INDBETALINGSBONUS + GRATIS 2 HJULSPINS

Gratis sag og 100% velkomstbonus


5 gratis sager, daglig gratis og bonus
3 gratis kasser og en bonus på 5 % på alle kontante indbetalinger.
+5% til indskud


Kommentarer