


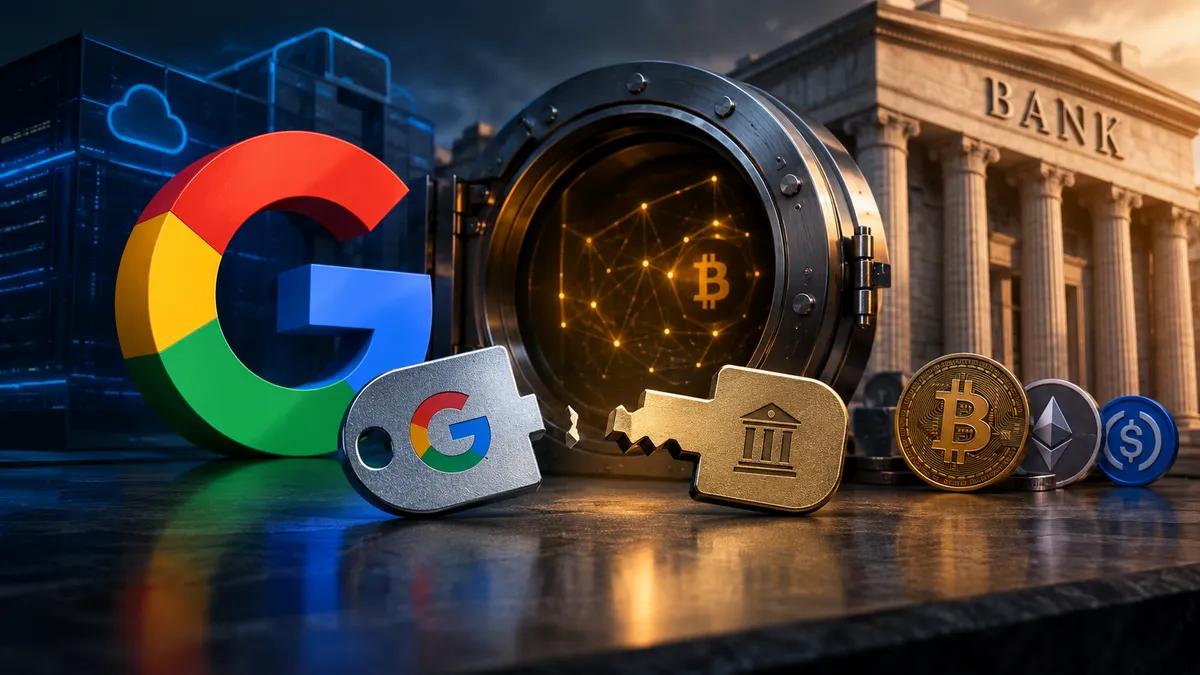
Google vil være hvælvingen for bankkrypto
 Google
 er ved at udvikle et kryptoopbevaringsprodukt til banker, og onsdag viste de det frem offentligt. På deres første symposium om digitale aktiver i New York præsenterer Google Cloud Google Multi-Party Compute (MPC), en tjeneste til opbevaring og flytning af krypto- og tokeniserede aktiver uden at en enkelt maskine skal have en komplet privat nøgle, rapporterede CoinDesk. Det er i privat forhåndsvisning. Kommerciel lancering er planlagt til begyndelsen af 2027, og der er endnu ingen pris.
Nyheden spredte sig på X samme dag, og Scott Melker postede den som en "LIGE INDE"-artikel.
Hvem tester det? Google siger ikke noget. Flere designpartnere og store finansielle institutioner er med i forhåndsvisningen, og ingen er navngivet. Den eneste bekræftede bruger er Alphabet, som er begyndt at sikre sine egne digitale aktiver på Ethereum og Solana med systemet. Hvilke aktiver, og hvor meget, forbliver ikke offentliggjort. Rich Widmann, Google Clouds direktør for strategi for digitale aktiver, fortalte CoinDesk, at banker, der går over til blockchains, "har brug for skalerbar, gennemprøvet infrastruktur for at sikre deres kunders aktiver."
Et produkt, ikke et gør-det-selv-sæt
MPC i sig selv er ikke nyt. Du opdeler en privat nøgle i fragmenter, spreder dem på tværs af separate systemer, og ingen enkelt fejl overleverer pengene. Google udgav endda en guide i 2023, der viste kunderne, hvordan man bygger dette på sin Confidential Space-infrastruktur. Det nye er, at Google nu sælger det færdigt. Virksomheden fortalte CoinDesk, at de aldrig har tilbudt et dedikeret MPC-depotprodukt til krypto. Indtil nu har banker på Google Cloud fået Key Management Service og Cloud HSM, og derefter måtte de selv sørge for signering, politikker og gendannelse.
CoinDesks eksempel: En bank opbevarer én nøgleaktie i Google Cloud, én på sin egen hardware og én hos en konkurrerende cloududbyder. Når den ønsker at flytte penge, går transaktionen ind i Confidential Space, et hardware-isoleret miljø, hvor en policy engine kontrollerer den i forhold til bankens regler, før noget underskrives. Disse regler kan sætte loft over beløb, begrænse destinationswallets eller kræve godkendelse fra flere afdelinger. Grænser er justerbare, 2-af-3 eller 5-af-7. Google siger, at de ikke kan læse nøglematerialet i ukrypteret form, selv ikke for aktier, der ligger på deres egen infrastruktur.
Ved generel tilgængelighed er tjenesten designet til at understøtte ECDSA- og Ed25519-signaturer. ECDSA er ordningen bag de fleste Bitcoin- og Ethereum-wallets, og Ed25519 er Solanas.
Der er også et dokumentationsspor. Cointelegraph rapporterede, at Google opdaterede servicedokumentationen mandag, og udgivelsesnoterne viser ændringer siden august. Den 1. oktober tilføjede de Bitcoin-regler, der dækker transaktionsbeløb, destinationsadressetyper og ændringsoutput. Produktet er stadig mærket som forhåndsvisning, hvilket betyder, at det tilbydes som det er, med muligvis begrænset support.
En løs ende. Solana Compass bemærkede, at de offentlige dokumenter stadig angiver Solana som "kommer snart", mens Google fortalte CoinDesk, at Alphabet allerede kører systemet på Solana. Google har ikke forklaret hullet.
Hvorfor banker bekymrer sig om nøgler
Fordi nøgler er der, pengene bliver stjålet. Chainalysis-data citeret af CoinDesk placerer kompromitterede private nøgler bag 43,8% af kryptovaluta, der blev stjålet i 2024. DeFiLlama-tal viser, at 16,69 milliarder dollars var tabt til hacks og exploits samlet set pr. juni, hvoraf cirka 40% er knyttet til nøglekompromitteringer.
Juni måneds Humanity Protocol-hack er et eksempel fra en skole. Den 9. juni skrev grundlægger Terence Kwok, at et medlem af Humanity Foundations private nøgler var blevet kompromitteret, og bad brugerne om at holde sig væk fra broen og likviditetspuljerne. Onchain-analytiker Specter havde allerede fulgt tabet med tab på over 20 millioner dollars i det opslag. CoinDesk satte senere det samlede beløb over 32 millioner dollars på tværs af mindst 17 wallets, og H-tokenet faldt med mere end 80%. Tallene stemte aldrig helt overens: PeckShields månedlige optælling var 31 millioner dollars, mens teamets eget estimat steg til omkring 36 millioner dollars, ifølge The Block.
Ikke alle forstod forklaringen. ZachXBT sagde, at han ikke troede på holdets version og fremførte ideen om, at det var en market maker, der hævede pengene. Det er hans mistanke, ikke en konstatering.
Uanset hvad, er dette den fejl, som Google siger, at MPC er bygget til: én stjålen legitimationsoplysninger burde ikke være nok til at flytte penge. CoinDesks analyse er, at en politikkontrol før underskrivelse kan stoppe overførsler, der overtræder forudindstillede grænser eller godkendelsesregler. Om det ville have ændret noget i en sag som Humanitys, kan ingen sige udefra.
Hvad det ikke dækker
Google pitcher også produktet mod AI-drevne angreb og kvanteberegning. Læs den del omhyggeligt. CoinDesk påpeger, at de nuværende beskyttelser er rettet mod stjålne legitimationsoplysninger og uautoriserede transaktioner, ikke et brud i den underliggende kryptografi.
Den sondring er vigtig denne måned. Den 7. oktober bad Ethereum Foundation-forsker Justin Drake branchen om at begynde at planlægge "bunker-tilstand", hans udtryk for at flytte penge til adresser, der aldrig har eksponeret en offentlig nøgle, på grund af bekymring for, at AI kunne knække signaturerne, der beskytter Bitcoin- og Ethereum-wallets, inden for måneder snarere end i værste fald år. CoinDesk sagde, at opslaget fik næsten 4 millioner visninger. Vitalik Buterin sagde, at man skulle tage risikoen alvorligt, men ikke forhaste sig med at flytte penge, og Samson Mow bad følgere om ikke at gå i panik. Intet AI-system har vist, at det kan knække disse signaturer.
Google siger, at deres arkitektur kan opgraderes efter kvantekravet, uden at bankerne behøver at genopbygge deres systemer. De gav ingen tidsplan.
Et overfyldt marked
Google træder ind i et felt, der allerede har Fireblocks, Fordefi og BitGo. Ifølge CoinDesk er deres præsentation bankrelationer plus sikkerhedsekspertise og neutralitet for banker, der ikke ønsker at leje infrastruktur fra en rival, der jagter de samme kunder.
Efterspørgsel er ikke spørgsmålet. UniCredit udforskede i september infrastruktur til opbevaring og mæglervirksomhed af digitale aktiver, ifølge crypto.news, og Finance Magnates rapporterede, at JPMorgan planlægger at acceptere Bitcoin og Ether som lånesikkerhed for institutionelle kunder ved hjælp af en tredjeparts depotbank.
Der er dog reelle forbehold. Selv med aktier spredt rundt omkring, kan banker stadig læne sig op ad Google for dele af softwaren, transaktionspolitikkerne og driften. Sikkerheden afhænger af, hvordan en bank konfigurerer godkendelser, og hvem der får lov til at redigere reglerne. En legitim underskriver, der bliver narret til at godkende en forkert overførsel, er stadig et problem. Og Google tilbød ingen uafhængigt verificeret præstationssammenligning med eksisterende depotprodukter.
Jeg vil sige, at kryptografien er den nemmeste del at stole på her. Det sværere spørgsmål er, om en banks risikokomité ønsker endnu en kritisk afhængighed af Google. Hvad jeg ville holde øje med næste gang: om nogen testbank offentliggøres, og hvad Google opkræver.


 Kopieret succesfuldt... Tak, fordi du deler vores indhold!:


5% indbetalingsbonus op til 100 ædelstene
0% gebyrer på ind- og udbetalinger.

11% indbetalingsbonus + FreeSpin


EKSTRA 10% INDBETALINGSBONUS + GRATIS 2 HJULSPINS

Gratis sag og 100% velkomstbonus

5 gratis sager, daglig gratis og bonus
3 gratis kasser og en bonus på 5 % på alle kontante indbetalinger.
+5% til indskud

Kommentarer