


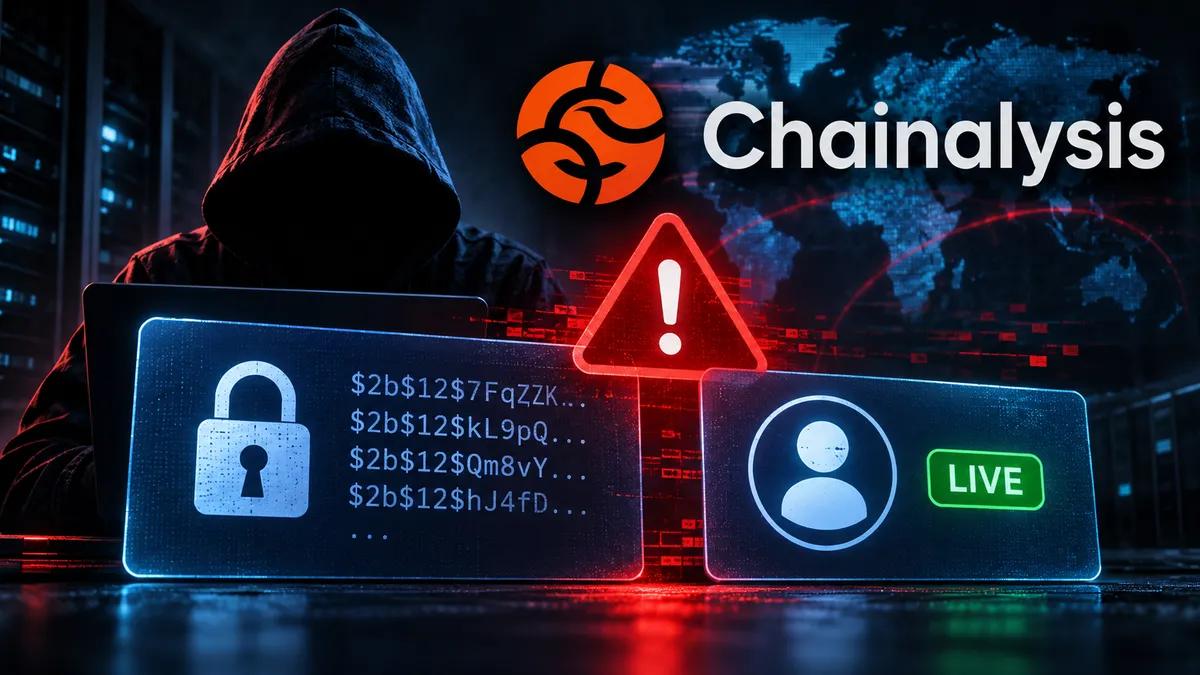
Chainalysis oplyser, at angriberne har fået fat i adgangskode-hashværdier og aktive tokens for alle brugere
 Scandals
Chainalysis brugte en uge på at forsikre kunderne om, at skaden var begrænset. Men så viste det sig ikke at være tilfældet.
I en opdateret meddelelse om hændelsen i denne uge oplyste blockchain-analysefirmaet, at navne, brugernavne, password-hashes og aktive autentificeringstokens for alle dets brugere var blevet udsat for en hacker. WuBlockchain gjorde opmærksom på opdateringen på X den 6. november og tilføjede det, der gør mest ondt: nogle adgangskoder i klartekst blev også lækket via en anden angrebsmetode.
Fra »ikke-følsomme« til alt
Chainalysis offentliggjorde sagen den 30. oktober. I sin meddelelse om sikkerhedshændelsen oplyste virksomheden, at en ekstern aktør havde anvendt »offensive agentteknikker« til at trænge ind i dens systemer og interne værktøjer. På det tidspunkt omfattede de eksponerede data bruger-ID'er, fulde navne, e-mailadresser og betegnelser for roller i organisationen. Virksomheden betegnede oplysningerne som ikke-følsomme og oplyste, at den ikke havde fundet tegn på adgang til efterforskningsmateriale, adgangskoder eller sessionstokens. Den understregede desuden to gange, at hændelsen ikke havde noget at gøre med tyveriet fra Binance.
Fem dage senere brød det billede sammen. Chainalysis oplyste, at det mandag den 2. november havde opdaget, at en større mængde data var blevet eksponeret, og Cointelegraph rapporterede, at firmaet først beskrev ændringen onsdag. I en separat opdatering blev det oplyst, at et »on-path-angreb« – af typen »man-in-the-middle« – havde udsat en delmængde af kundernes adgangskoder, ifølge BleepingComputer. Virksomheden oplyser, at denne angrebsvektor nu er inddæmmet.
Der er en uoverensstemmelse i datoerne. Cybernews angiver, at opdagelsen fandt sted onsdag den 4. november. Chainalysis’ egen formulering, som citeret af Cointelegraph og BleepingComputer, angiver mandag.
Hvad et live-token betyder
Adgangskode-hashes er krypterede og kan ikke læses, men de kan knækkes, og enhver bruger, der har genbrugt en adgangskode, er udsat for risiko andre steder. Live-tokens er den største bekymring. Som American Banker forklarede, giver et token en person eller et program mulighed for at optræde som en indlogget bruger uden at indtaste en adgangskode. Chainalysis har ikke oplyst, hvad en hacker kunne se eller ændre med et sådant token. Virksomheden afviste også at give Cointelegraph yderligere oplysninger ud over den offentliggjorte meddelelse, og den har ikke oplyst, om angriberen er blevet smidt ud.
Nedlukningen
De første, der gik ned, var Reactor, efterforskningsværktøjet, og Data Solutions, som overfører Chainalysis-data til kundernes egne systemer. Senere, efter at have opdaget unormal aktivitet, lukkede virksomheden KYT ned – både brugergrænsefladen og API'en – sammen med adressescreening og login-siden, ifølge The Hacker News. De berørte konti blev låst. For nogle brugere var det endnu ikke engang muligt at nulstille adgangskoden.

At genoprette adgangen kræver en IP-tilladelsesliste, en nulstilling af adgangskode og rotation af API-nøgler for hver enkelt bruger. KYT og adressescreening var først i køen. Der er endnu ingen dato for, hvornår Reactor og Data Solutions kommer tilbage.
For et compliance-team, der screener indskud via KYT, er det en grim uge. Blandt kunderne er retshåndhævende myndigheder, offentlige instanser, banker, forsikringsselskaber og kryptovirksomheder, bemærker BleepingComputer. Flere af dem mistede et centralt screeningsværktøj, mens de ventede på svar.
Den linje, der betyder mest
Chainalysis gentager, at de ikke har beviser for, at der er blevet tilgået efterforskningsdata, eller at deres attributionsdata er blevet manipuleret. Attributionsdata er det, der knytter adresser til reelle enheder, og hvis nogen diskret kunne redigere dem, bliver hvert spor, der bygger på dem, mistænkeligt. Så påstanden vejer tungt.
Jeg ville alligevel læse det grundigt. »Ingen beviser« var også virksomhedens holdning til legitimationsoplysninger og tokens den 30. oktober. American Banker påpegede, at de mere omfattende afsløringer kom fem dage efter denne udtalelse. Det gør ikke den nuværende påstand falsk. Det betyder dog, at efterforskningen stadig er i gang.
AI-perspektivet
Chainalysis siger, at de ser en brancheomspændende stigning i AI-drevne angreb. De har ikke oplyst, hvilket værktøj der blev brugt, hvor længe angriberen var inde i systemet, eller hvilke sårbarheder der blev udnyttet. Teiss bemærkede, at det er uklart, om angriberen brugte et framework som ARTEX eller specialudviklede agenter.
Det overordnede mønster er dog reelt. The Hacker News nævner Chainstack, OpenCode, Warp og WorkOS blandt de virksomheder, der for nylig har rapporteret om AI-drevne angreb. Microsoft beskrev en kampagne, hvor en agent på cirka fem minutter gik fra at scanne GitHub for udsatte hemmeligheder til at trække data ud af Azure Key Vault. Der er intet offentligt, der knytter denne kampagne til Chainalysis.
En dårlig uge for kryptosikkerheden
Tidspunktet er uheldigt. Binance mistede omkring 6,3 milliarder dollar i et sikkerhedsbrud den 29. oktober, og Chainalysis var blandt de virksomheder, der hjalp fællesskabet med at finde ud af, hvem der stod bag. I denne uge tilbagekaldte Binance og Deribit også alle API-nøgler knyttet til handelsplatformen SignalPlus, efter at denne havde rapporteret et sikkerhedsproblem. SignalPlus oplyste senere, at en falsk invitation til Microsoft Teams havde kompromitteret en ingeniørs computer, og at tabet lå under 82.000 dollar. Både Binance og Deribit oplyste, at deres egne systemer ikke var berørt, og Changpeng Zhao opfordrede handlende til at tilbagekalde SignalPlus-nøgler på andre børser.

Ingen af disse hændelser har forbindelse til Chainalysis. Samlet set viser de, hvor stor en del af denne branches sikkerhed nu afhænger af loginoplysninger, tokens og API-nøgler, der opbevares af tredjeparter.
Hvad bør brugerne gøre?
Chainalysis-kunder bør forvente en tvungen nulstilling og skifte de API-nøgler, som virksomheden beder om. Hvis du har genbrugt dit Chainalysis-adgangskode andre steder, skal du ændre det der. Betragt enhver uventet e-mail om nulstilling af adgangskode eller anmodning om godkendelse som ondsindet, hvilket er præcis, hvad Chainalysis har bedt sine egne brugere om at gøre.
Stadig ubesvaret: hvor mange kunder der har fået deres konti hacket, om angriberen er ude af billedet, og hvornår Reactor kommer tilbage.


 Kopieret succesfuldt... Tak, fordi du deler vores indhold!:



5% indbetalingsbonus op til 100 ædelstene
0% gebyrer på ind- og udbetalinger.


11% indbetalingsbonus + FreeSpin


EKSTRA 10% INDBETALINGSBONUS + GRATIS 2 HJULSPINS

Gratis sag og 100% velkomstbonus


5 gratis sager, daglig gratis og bonus
3 gratis kasser og en bonus på 5 % på alle kontante indbetalinger.
+5% til indskud


Kommentarer