


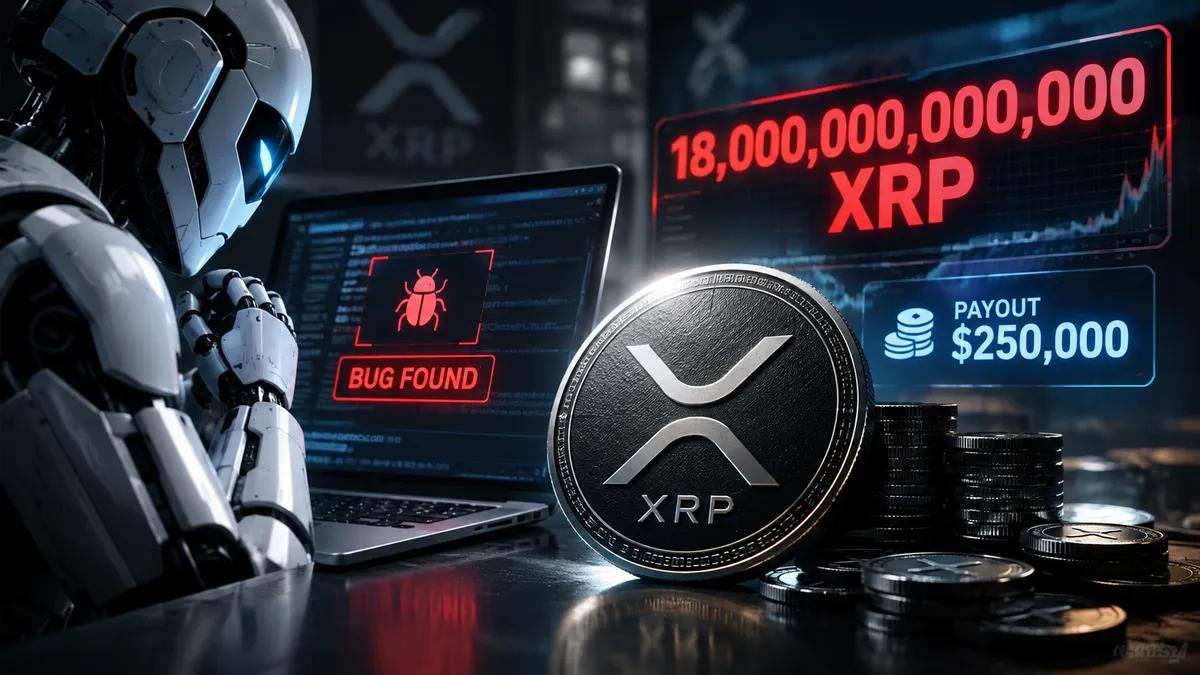
En AI opdagede en fejl, der kunne have skabt 18 billioner XRP. Belønningen var 250.000 dollar
 DeFi
En medarbejder hos Veria Labs opdagede en ti år gammel overløbsfejl i XRP Ledger. Det tog tre dage at løse problemet. Det er størrelsen på belønningen, der er årsag til uenigheden.
Én transaktion. Cirka 18,45 billioner XRP – 184 gange tokenets samlede udbud på 100 milliarder – skabt ud af ingenting og klar til brug i det øjeblik, regnskabet blev afsluttet. Det var, hvad en AI-agent fra Veria Labs fandt i XRP Ledgers betalingsmotor, i kode, der havde været i brug siden 2015.
Ingen udnyttede det. XRPL's egen rapport om sikkerhedsbrud angiver, at der »ikke er bevis for, at dette problem blev udnyttet på noget offentligt netværk«. RippleX lappede hullet inden for tre dage efter rapporten, og Veria modtog 250.000 dollars – det højeste beløb, bug bounty-programmet tilbyder. On-chain-efterforskeren ZachXBT kaldte udbetalingen for lav, og diskussionen har stået på lige siden.
To overløb, én meget dårlig transaktion
Når en betaling brænder igennem en bunke tilbud i ordrebogen til samme pris, summerer systemet det beløb, køberen skylder. Dette beløb blev beregnet ved hjælp af et signeret 64-bit heltal uden overløbskontrol. Føder man den nok store tilbud, vender det samlede beløb tilbage til et meget lille tal. Hver tilbudsejer bliver stadig betalt fuldt ud. Køberen opkræves det omviklede tal. Forskellen er helt nyt XRP.
Hovedbogen har en beskyttelse mod netop dette, en invariant, der afviser enhver transaktion, der skaber XRP. Den summerede saldoændringer på samme måde, i den samme type tæller, så den vendte tilbage på samme måde og opfattede det blot som en almindelig gebyrafregning. Verias artikel daterer koden til tilbudssammenlægning til november 2015 og invarianten til februar 2017.
Opskriften var næsten fornærmende enkel: 256 tilbud, der hver især bad om cirka 72 milliarder XRP, efterfulgt af én betaling til at opkøbe dem alle. XRPL håndhæver sit loft på 100 milliarder pr. konto, så de udstedte mønter måtte fordeles på 256 tegnebøger. Ifølge XRPL-teamet var angriberens reelle omkostninger et par hundrede XRP i refunderbare reserver plus gebyrer. Det kunne heller ikke ske ved et uheld, da ingen almindelig handel kommer i nærheden af overløbspunktet.
Cayden Liao, medstifter af Verias sikkerhedsafdeling, skrev på X, at hver enkelt fejl for sig ville være blevet vurderet som lav alvorlighed, og han formoder, at det er grunden til, at et årti med revisioner overså de to fejl. Veria oplyser, at de senere satte generelle kodningsværktøjer på den samme kode, og at de stadig ikke kunne finde fejlen.
Hvor stort er 18 billioner?
Det afhænger af, hvem der tæller. Veria anslår udbyttet til omkring 29 billioner dollars. Andre rapporter angiver cirka 25 billioner dollars. Begge tal er teoretiske beregninger, fordi ingen sælger 18 billioner tokens på et marked, der først ville være gået til nul. Verias egen fremstilling er den mest nøgterne: hele XRP-markedsværdien på 94 milliarder dollar var i fare, mere end 60 gange Bybits 1,5 milliarder dollar – det største hack nogensinde.
Tre dage, ingen afstemning
Verias repræsentant påpegede fejlen mandag den 21. september. Den blev rapporteret og bekræftet den 22., rettelsen blev implementeret den 23., og xrpld 3.4.1 blev udgivet den 25. september, hvor mere end 80% af standard-UNL-validatorerne allerede kørte den.
Normalt ændrer XRPL transaktionsreglerne gennem et ændringsforslag. Validatorerne stemmer, og derefter skal en støtte på over 80% opretholdes i to uger. Denne rettelse sprang alt dette over – for første gang i over et årti, ifølge rapporten. Begrundelsen: xrpld er open source, så et ændringsforslag ville have gjort opmærksom på fejlen i flere uger, mens den stadig kunne udnyttes. Rapporten indrømmer omkostningerne. I løbet af opgraderingsperioden kunne servere på forskellige versioner være uenige om en udnyttelsestransaktion, og i værste fald kunne netværket gå i stå. Teamet vurderede, at et nedbrud var bedre end en live, offentlig udstedelse.
Ikke alle var tilfredse med denne afvejning. Justin Bons fra Cyber Capital skrev, at XRP havde kørt med lukket kildekode i to uger, da 3.4.1-kildekoden først blev udgivet længe efter binærfilerne. RippleX-ingeniøren Mayukha Vadari svarede, at »AI har ændret tingene«: Hvis man smugler en kritisk patch ind i en rutinemæssig offentlig udgivelse, bliver den næsten øjeblikkeligt reverse-engineeret.
Den samme udgivelse rettede en separat fejl i Batch, en funktion, der endnu ikke var gået live. Den rettelse og selve Batch blev aktiveret fredag den 9. oktober, og servere med ældre versioner kan ikke længere forblive synkroniserede.
Kampen om 250.000 dollars
Dagen efter afsløringsrapporten offentliggjorde XRP Ledger Foundation en tråd med en præcisering. Der blev ikke skabt nogen XRP, lød det, og udbuddet forbliver fast. Fonden lovede også formel verifikation, AI-adversarial-test og et stærkere dusørprogram, dog uden at nævne et konkret beløb.
Derefter kom ZachXBT med sin kommentar. Hvorfor betaler en kasse med milliarder en »white hat« 250.000 dollar for en fejl, der muliggør et uendeligt udbud? Hans svar: Næste gang vil en angriber måske gå efter »9 cifre i stedet for at rapportere det i god tro.« BlockTempo rapporterer, at han fulgte op få minutter senere og sagde, at fundet fortjente mindst syv cifre, og pegede på Zcash. Zcash-tokenindehavere har godkendt 1,5 millioner dollars til Taylor Hornby, der i maj fandt Orchard-forfalskningsfejlen med hjælp fra Claude Opus 4.8: en dusør på 750.000 dollars plus et community-tilskud på 750.000 dollars, som stadig afventer overensstemmelseskontrol, ifølge crypto.news.
XRP-forsvarere ser anderledes på det. 250.000 dollar er programmets offentliggjorte loft, og Veria ansøgte, modtog det maksimale beløb og takkede XRPL-teamet i sit eget indlæg. Veria kalder det endda den største udbetaling, de kender til, for en fejl, der udelukkende blev fundet af en AI-agent. BlockTempo rapporterer, at en selvudnævnt bidragyder til Foundation, Vet, svarede, at de er enige i incitamentsstrukturen. RippleX' tekniske chef, J. Ayo Akinyele, sagde, at teamet vil udvide AI-assisteret fejlfinding og formel verifikation.
Den del, som ingen kan rette
Veria gjorde intet forkert, og det gjorde programmet heller ikke, da det udbetalte det, der var annonceret. Det er loftet, der er problemet. 250.000 dollars udgør ca. 0,0003% af den markedsværdi, som Veria siger var udsat for risiko, og alene Zcashs basisdusør var tre gange større.
AI gør det billigere for alle at finde gamle fejl. Veria peger på Coldcard-tyveriet i sommer, hvor 1.367 BTC blev stjålet via en fem år gammel firmwarefejl, som Coinkite mistænker, at AI hjalp med at finde. Denne gang indsendte finderen en rapport. Den næste finder vil måske vurdere beslutningen anderledes, hvilket er hele ZachXBT’s pointe, og det er svært at argumentere imod regnestykket.
Der var på skrivende stund ikke blevet annonceret nogen forhøjelse til Veria eller noget nyt loft for dusøren.


 Kopieret succesfuldt... Tak, fordi du deler vores indhold!:



5% indbetalingsbonus op til 100 ædelstene
0% gebyrer på ind- og udbetalinger.


11% indbetalingsbonus + FreeSpin


EKSTRA 10% INDBETALINGSBONUS + GRATIS 2 HJULSPINS

Gratis sag og 100% velkomstbonus


5 gratis sager, daglig gratis og bonus
3 gratis kasser og en bonus på 5 % på alle kontante indbetalinger.
+5% til indskud


Kommentarer